
国内で相次ぐ不正アクセス・情報漏えい 窃取データはどう悪用されるのか(前)


2026年8月以降、国内では業種や企業規模を問わず、大規模な不正アクセスや情報漏えいの公表が相次いでいる。流出した情報は、それ単体で悪用されるだけではない。メールアドレス、パスワード、氏名、住所、生年月日、勤務先、役職など、別々の場所から漏れた情報を組み合わせることで、詐欺や不正ログインの精度は高まる。さらにAIによる自動化が進めば、個人ごとに最適化した攻撃が大量に行われる可能性もある。現在確認されている事実と、今後想定されるリスク、個人と企業が取るべき対策を整理する。
相次ぐ大規模流出、
ランサムウェア被害も過去最多
警察庁が26年9月10日に公表した同年上半期の統計によると、ランサムウェア被害の報告は123件に上り、20年下半期の統計開始以降、半期として過去最多となった。脆弱性探索などの不審アクセスは1日・1IPアドレスあたり1万3,687件で、前年同期比50.7%増。大半は海外からのアクセスだった。SNS型投資・ロマンス詐欺を含む特殊詐欺の被害額は約1,816億2,000万円に達し、過去最悪だった25年を上回るペースとなっている。警察庁は、高性能AIの悪用によってサイバー攻撃が高速化、大規模化するリスクにも言及している。
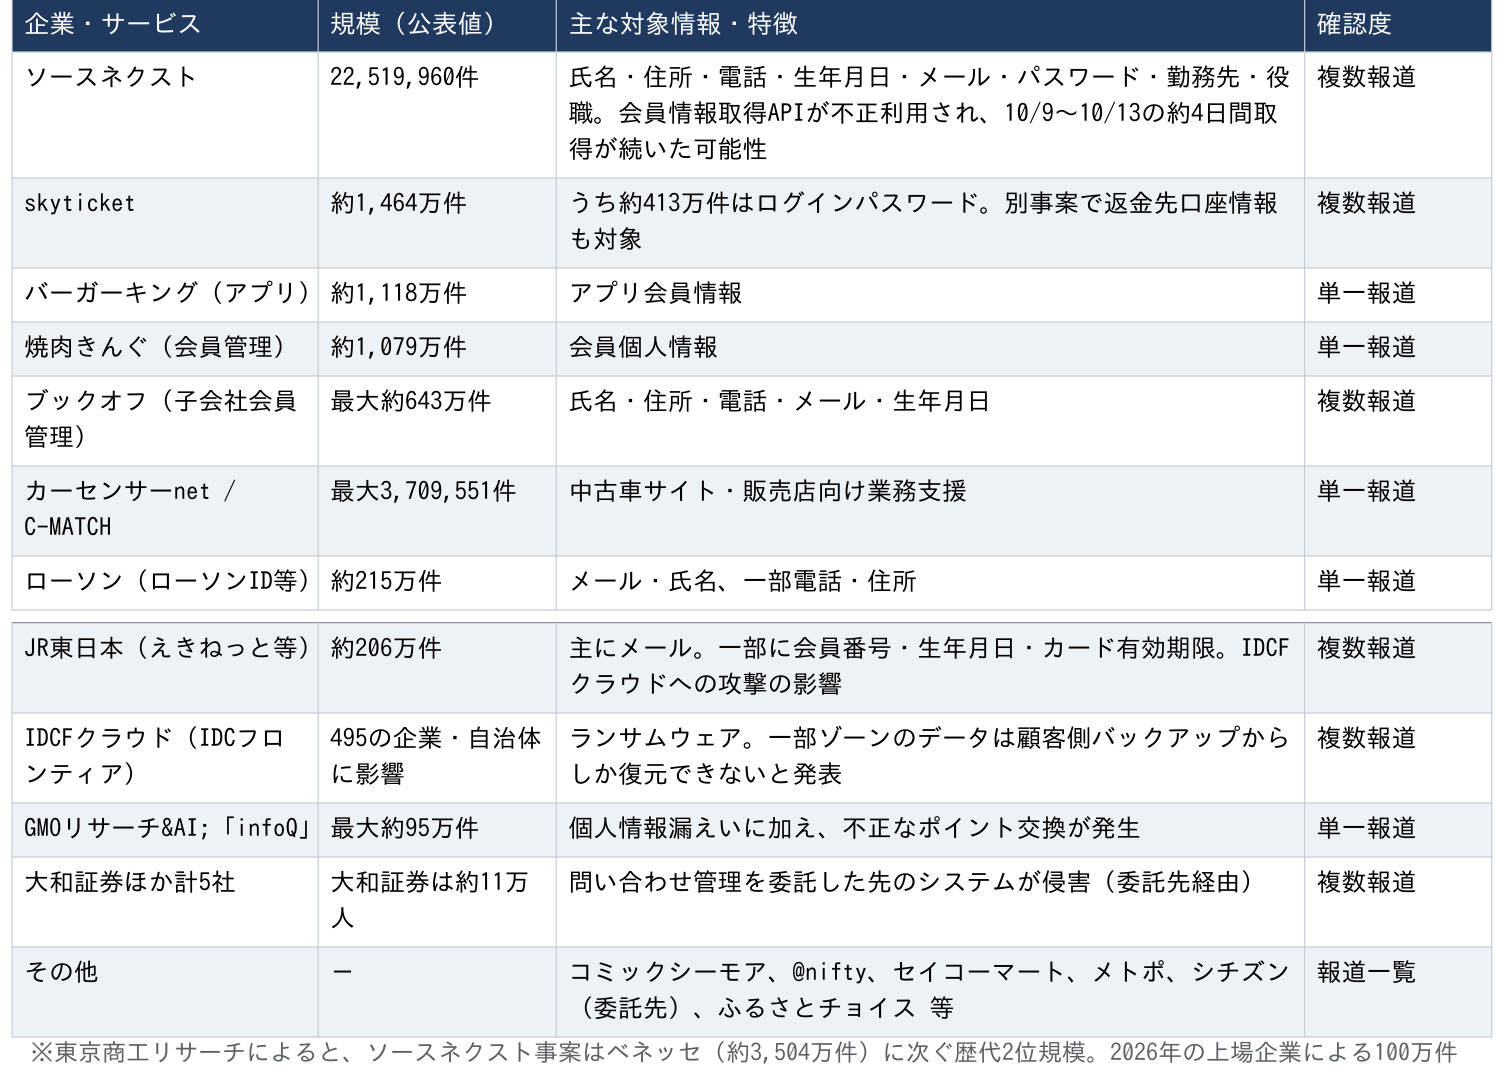
個別企業でも大規模な流出が続く。ソースネクストでは、氏名、住所、電話番号、生年月日、メールアドレス、パスワード、勤務先、役職など最大2,251万9,960件が対象となった。会員情報取得APIが不正利用され、10月9日から13日までの約4日間、情報取得が続いた可能性があるとされる。東京商工リサーチによると、同事案はベネッセの約3,504万件に次ぐ国内歴代2位の規模で、26年の上場企業による100万件以上の流出は過去最悪のペースとされる。
このほか、skyticketでは約1,464万件、バーガーキングのアプリでは約1,118万件、焼肉きんぐの会員管理では約1,079万件、ブックオフ子会社の会員管理では最大約643万件、カーセンサーnet/C-MATCHでは最大370万9,551件、ローソンIDなどでは約215万件が公表値として挙げられている。JR東日本のえきねっとなどでも約206万件が対象となり、IDCFクラウドではランサムウェアによって495の企業・自治体に影響がおよんだ。大和証券など計5社では、問い合わせ管理を委託していた先のシステム侵害を通じて情報が漏えいしたとされる。
侵入経路は自社システムだけではない
一連の事案からは、侵入経路の多様化も見えてくる。NICTが10月13日に注意喚起したのが「A2B攻撃」だ。公開されているAndroidアプリを解析して接続先APIの仕様を把握し、そのうえでサーバー側の弱点を狙う手法で、iOSやWebでも起こり得るとされる。
国家サイバー統括室は10月9日、Webシステムの脆弱性悪用に加え、委託先経由の侵害やデータ管理の不備を挙げ、対策の徹底を求めた。IDCFクラウドの事案が示すように、自社が直接攻撃されていなくても、利用しているクラウド基盤への攻撃によってサービス停止やデータ消失に至る場合がある。
メールや業務アカウントの乗っ取りも被害を連鎖させる。Microsoft 365などのアカウントが侵害され、そこから取引先や関連会社へ被害が広がる事例が確認されている。海外では、1人の攻撃者がAIエージェント群を使って105件の攻撃を自動化し、少なくとも27社に侵入、2社から60万件を超えるカード情報を窃取したとする事例も報告された。ただし、国内で相次いでいる今回の事案にAIがどの程度使われたかは、現時点では確認されていない。
漏れた情報は
「組み合わせ」で価値が高まる
情報漏えいのリスクは、流出したデータの件数だけでは測れない。攻撃者にとっては、異なる種類の情報を組み合わせることで利用価値が高まる。
メールアドレスとパスワードが流出すれば、同じID・パスワードを別のサービスで試すリスト型攻撃、いわゆるクレデンシャルスタッフィングに使われる可能性がある。EC、ポイント、証券、ネットバンキングなどが乗っ取られれば、金銭被害に直結する。実際、GMOリサーチ&AIの「infoQ」では、不正なポイント交換が発生している。流出したパスワードから本人のパスワード作成の癖を推測し、別のサービスへの侵入に利用することも考えられる。
氏名、住所、電話番号、生年月日などは、属性別の「詐欺用リスト」として名簿化され、転売される可能性がある。流出元企業を装い、「お詫び」「返金」「パスワード再設定」などを口実に、メール、SMS、電話、郵便物で接触する手口も想定される。生年月日から高齢者を抽出し、住所や電話番号と組み合わせて特殊詐欺の標的を選ぶことも可能になる。本人確認に使われる生年月日や住所が知られれば、各種窓口でのアカウント変更や再発行手続きに悪用される恐れもある。
法人にとって見過ごせないのが勤務先、役職、部署といった情報だ。役職者や組織構造を把握したうえで経理担当者に送金を指示する「ニセ社長詐欺」や請求書詐欺(BEC)に利用される可能性がある。実在の取引先や上司の名前を使えば、標的型メールの精度も上がる。勤務先情報を含む大量流出は、法人顧客の社員リストとして企業への侵入口探しに転用される可能性がある。
カード番号や口座情報だけでなく、カードの有効期限や会員番号などの断片的な情報も、偽メールに正しい情報を書き込んで相手を信用させる材料になる。返金先口座の情報があれば、「返金手続き」を装った詐欺にも使われ得る。
さらに、メールアカウントそのものが乗っ取られれば、本物の社員アドレスから取引先にフィッシングメールを送ることができるため、受信側が見抜くのは難しくなる。ランサムウェアでは、データを暗号化するだけでなく、窃取した情報の公開をちらつかせて金銭を要求する「二重恐喝」も行われている。政府機関、大手製造業、研究機関などでは、機密情報や技術情報の窃取を目的とした攻撃も確認されている。
最も警戒すべきなのは、複数の流出データを「名寄せ」することだと報告書はみている。同じ人物について、メール、電話、住所、勤務先、さらに飲食、旅行、中古車、電子書籍などの利用情報を突き合わせれば、詳細な個人プロファイルをつくることができる。今回の流出は業種が広く分散しているため、組み合わせたときの価値が高いと分析している。
過去の事例が示す「漏れた後」の被害
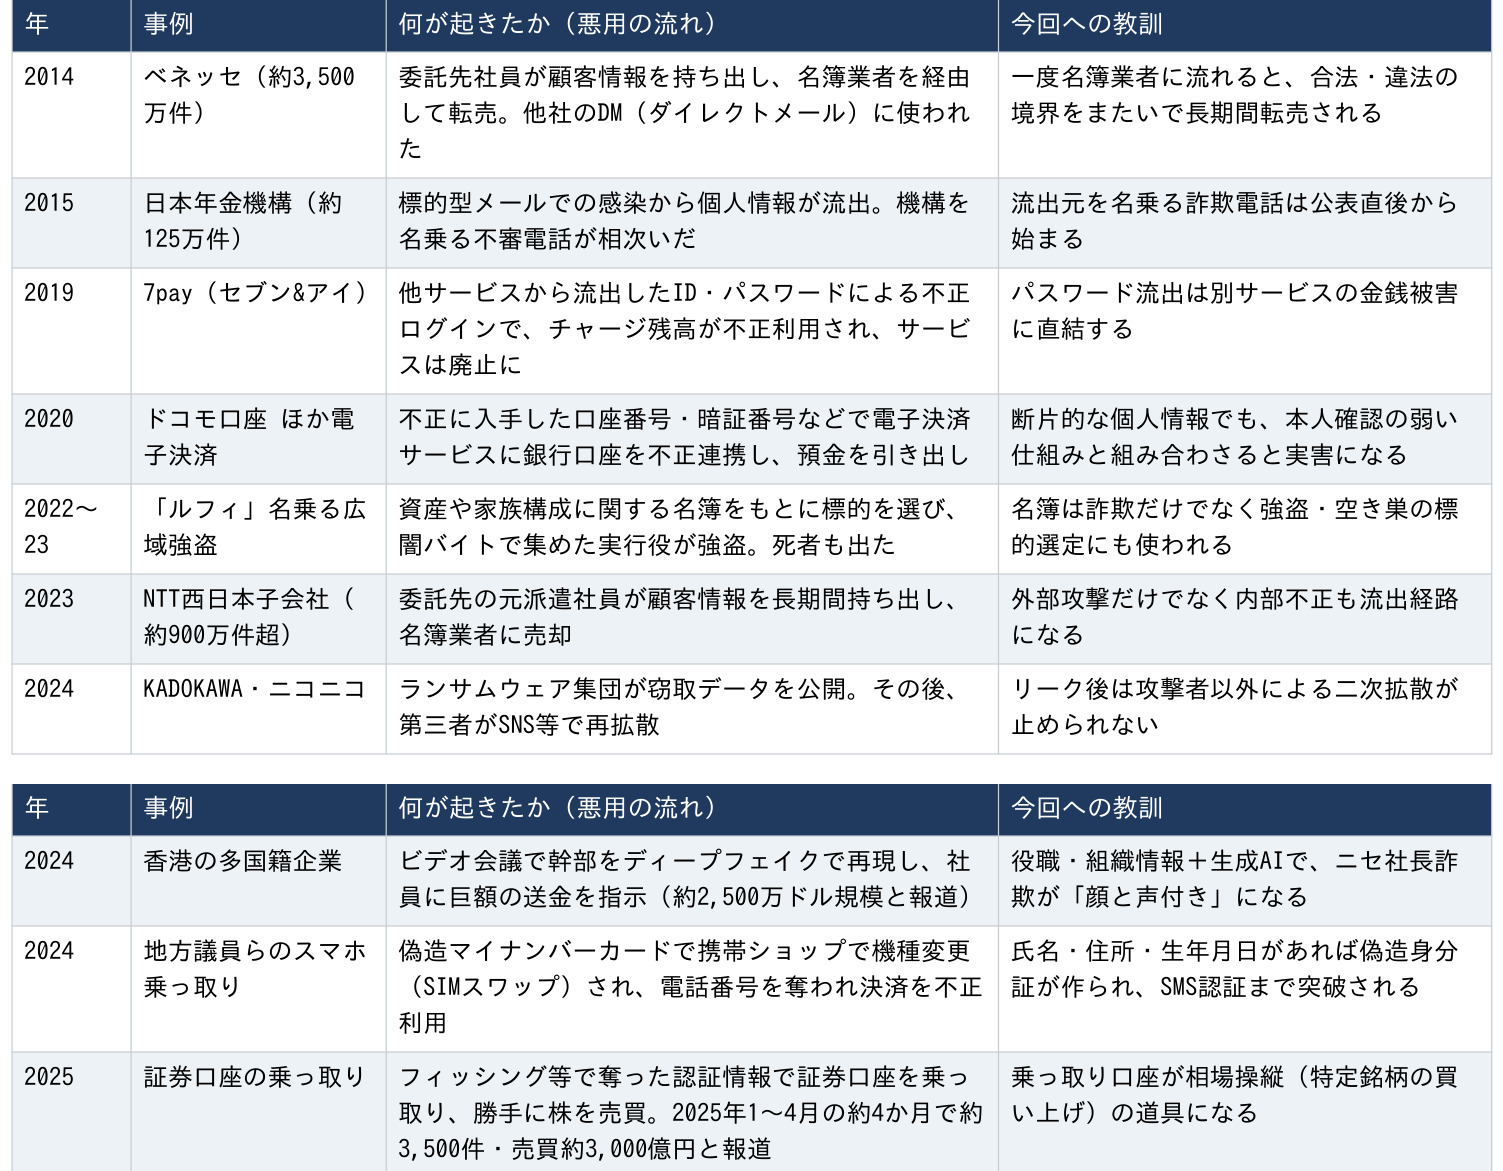
過去の国内外の事例を見ると、流出後の悪用は大きく「名簿として転売する」「認証を突破して金銭を抜く」「物理的な犯罪に転用する」という3つの流れに整理できる。
14年のベネッセでは、委託先社員が顧客情報を持ち出し、名簿業者を経由して転売され、他社のダイレクトメールに使われた。15年の日本年金機構では個人情報流出後、同機構を名乗る不審電話が相次いだ。19年の7payでは、他サービスから流出したID・パスワードによる不正ログインでチャージ残高が不正利用され、20年のドコモ口座などでは、不正に入手した口座番号や暗証番号などを使って銀行口座が電子決済サービスに不正連携された。
22〜23年の「ルフィ」を名乗る広域強盗では、資産や家族構成に関する名簿を基に標的が選ばれた。24年には、香港の多国籍企業でビデオ会議上の幹部をディープフェイクで再現し、社員に巨額の送金を指示した事例が報じられている。同年には偽造マイナンバーカードを使って携帯電話を乗っ取るSIMスワップも発生し、25年にはフィッシングなどで奪った認証情報による証券口座の乗っ取りが相次いだ。
サービスの種類そのものが
「属性情報」になる
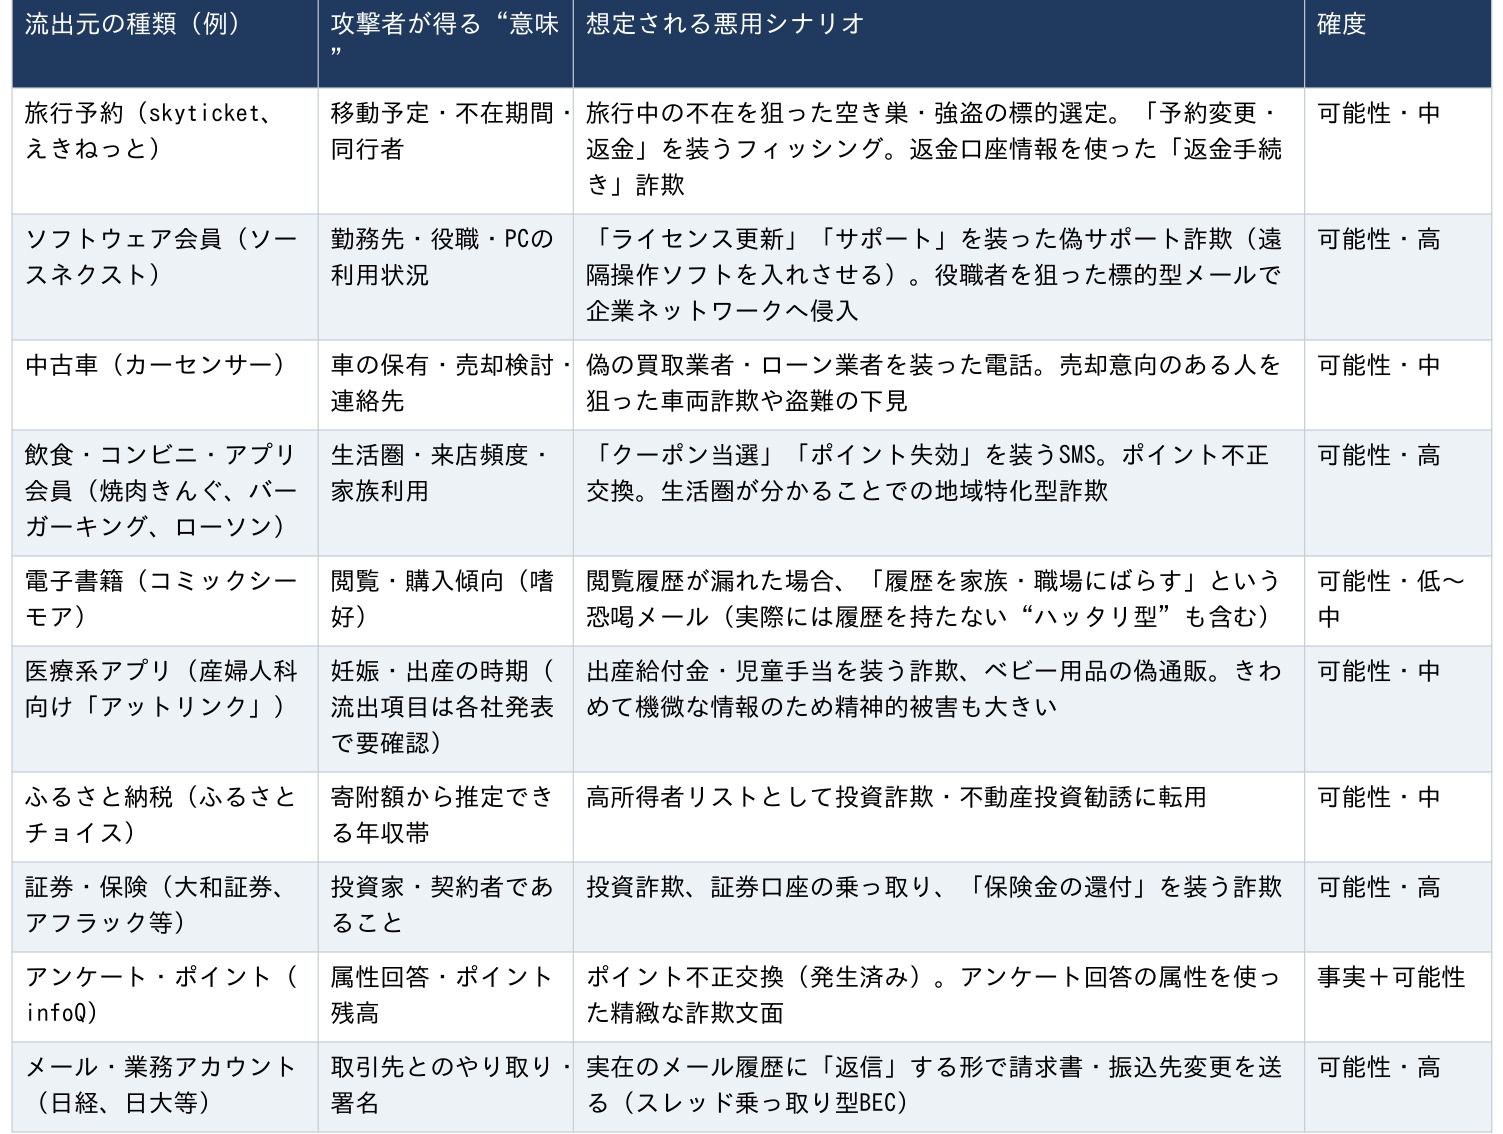
今回の流出では、どのサービスを利用していたかという事実自体が、その人の属性や行動を示す情報になり得る。ここから先は、実際に発生を確認したものではなく、サービスの性質から報告書が推定した「可能性」である。
旅行予約サービスであれば、移動予定や不在期間を推測し、「予約変更」「返金」を装うフィッシングや、不在時を狙う犯罪の標的選定に利用される可能性がある。ソフトウェア会員情報では、勤務先、役職、PCの利用状況などを手掛かりに、「ライセンス更新」「サポート」を装う偽サポート詐欺や、役職者を狙った標的型メールにつながり得る。
中古車サービスの情報は、車の保有や売却意向を推測する材料になり、飲食店、コンビニ、アプリの会員情報は、生活圏や来店頻度、家族利用の推測につながる可能性がある。電子書籍の利用情報は閲覧・購入傾向、医療系アプリは妊娠・出産時期など、極めて機微な情報に結び付く場合がある。ふるさと納税の情報から寄附額を通じて所得水準を推測し、投資詐欺や不動産投資勧誘の対象にすることも想定されている。証券や保険の利用者であることが分かれば、投資詐欺、証券口座の乗っ取り、「保険金の還付」を装った詐欺などの標的になり得る。
AIで「個別最適化された詐欺」が
量産される可能性
中長期的なリスクとして報告書が最も重くみているのが、流出情報とAIを組み合わせた攻撃だ。SNSや動画から数秒の音声を取得し、流出した家族構成や勤務先情報と組み合わせて、「息子の声」「社長の声」で電話をかけるAI音声クローン詐欺が考えられる。偽造した身分証とAI生成の顔動画を組み合わせて、銀行、証券、暗号資産サービスの本人確認を突破する可能性も挙げている。
氏名、住所、生年月日などから偽造身分証をつくり、携帯番号を奪ってSMS認証を突破するSIMスワップが広がれば、ネットバンキング、証券、QR決済など複数のサービスが連鎖して乗っ取られる恐れがある。
さらに、AIエージェントが標的の選定、文面作成、チャットでの会話、送金誘導までを24時間、大量並行で実行するようになれば、これまで詐欺の上限になっていた人手の制約が小さくなる。複数の流出データを攻撃者側のAIに読み込ませ、個人ごとの話し方、関心、弱みを推定し、「完全個別化フィッシング」を量産する可能性もある。
このほか、「情報流出の集団訴訟に参加できる」「補償金を受け取れる」「流出データを削除する」などともちかける被害回復詐欺、実際にはデータをもっていないのに企業を脅す偽の犯行声明・偽恐喝、乗っ取った多数の証券口座とAI売買を組み合わせた相場操縦、中小企業のメールアカウントを踏み台にして大手取引先へ侵入するサプライチェーン攻撃なども将来の可能性として挙げられている。長期間秘匿する必要があるデータについては、暗号化されたまま今のうちに盗み、将来の量子計算機で解読する「Harvest Now, Decrypt Later」も国家レベルの攻撃者を想定したリスクとしている。
(つづく)
【Hayate Kirishima】
関連記事