
国内で相次ぐ不正アクセス・情報漏えい 窃取データはどう悪用されるのか(後)


2026年8月以降、国内では業種や企業規模を問わず、大規模な不正アクセスや情報漏えいの公表が相次いでいる。流出した情報は、それ単体で悪用されるだけではない。メールアドレス、パスワード、氏名、住所、生年月日、勤務先、役職など、別々の場所から漏れた情報を組み合わせることで、詐欺や不正ログインの精度は高まる。さらにAIによる自動化が進めば、個人ごとに最適化した攻撃が大量に行われる可能性もある。現在確認されている事実と、今後想定されるリスク、個人と企業が取るべき対策を整理する。
まず起こりやすいのは
流出元を装うフィッシング
短期、すなわち今後0〜3カ月で最も起こりやすい二次被害として挙げられているのが、流出元企業を装ったフィッシングだ。各社や警察庁はすでに注意を呼びかけている。
ソースネクスト、skyticket、7月に公表されたKDDIなどから流出したパスワードが、別サービスで試される連鎖的な不正ログインも想定される。年末商戦やふるさと納税の利用が増える時期には、偽サイトや偽決済画面への誘導が増える可能性がある。A2B攻撃の手法が知られるようになったことで、未対策のアプリ提供企業への模倣攻撃が続く恐れもある。
調査中の事案では、被害件数が後から上方修正される可能性がある。パスワード再設定が集中してログインできなくなったり、問い合わせ窓口が混乱したりすれば、それに便乗した偽サポート詐欺も起こり得る。クラウド基盤でIDCF型の事案が再発すれば、自社に直接の落ち度がなくても業務停止やデータ消失に巻き込まれる可能性がある。
3カ月から数年という中長期では、住所、生年月日、電話番号のように簡単には変更できない情報が長期間流通し、詐欺に利用され続けることが懸念される。名寄せしたデータと生成AIを使うことで、自然な日本語や音声による個別最適化詐欺が一般化し、攻撃コストが下がれば、これまで狙われにくかった規模の企業まで標的が広がる可能性がある。
企業側では、防御の弱い中小企業が大手企業に侵入するための入口として狙われる可能性がある。取引条件としてセキュリティー水準を求められる流れが強まることも想定される。すでにサイバー攻撃を契機に債務超過に陥った事例や、決算開示の遅延、株価下落も発生している。今後は大規模流出をめぐる訴訟や損害賠償、個人情報保護委員会による指導強化、委託先管理義務の厳格化、サイバー保険料や取引コストの上昇も考えられる。
一方、現時点で分からないことも多い。一連の流出が同じ攻撃者・集団によるものか、複数の集団によるものかは不明だ。国内事案でAIエージェントがどの程度使われたのか、流出データがダークウェブなどで実際にどの程度流通しているのかも確認できていない。IDCFクラウドの事案についても、同社は外部へのデータ流出を裏付ける事実は現時点で確認していないとしている。各事案の最終的な被害件数や二次被害の実数も確定していない。
個人は「ログインの鍵」「お金の出口」「自分の判断」を守る
報告書が個人向け対策の基本としているのは、「個人情報はすでにどこかで漏れている」という前提で行動することだ。そのうえで守るべきものを、①ログインの鍵、②お金の出口、③自分の判断、の3つに整理している。
まず確認すべきなのは、自分が利用しているサービスから流出の案内が出ていないかだ。「流出のお知らせ」が届いた場合も、メール本文のリンクを開くのではなく、公式アプリや自分で検索した公式サイトから確認する。流出したサービスのパスワードを変更し、同じパスワードを使っている銀行、証券、通販、メールなどもすべて変更する。重要なアカウントには多要素認証を設定し、可能であればSMSより認証アプリやパスキーを選ぶ。カード明細やポイント残高も確認し、見覚えのない少額決済にも注意する。
今週から今月中には、サービスごとに異なる長いパスワードを自動生成・保存できるパスワード管理アプリを導入し、対応サービスではパスキーへ移行する。携帯電話のネット手続き用暗証番号を推測されにくいものへ変え、追加確認を設定できる場合は有効にする。銀行や証券では振込・出金上限を必要最小限にし、ログイン、取引、出金の通知を有効にする。固定電話を留守番電話にし、知らない番号には出ないといった対策も挙げられている。
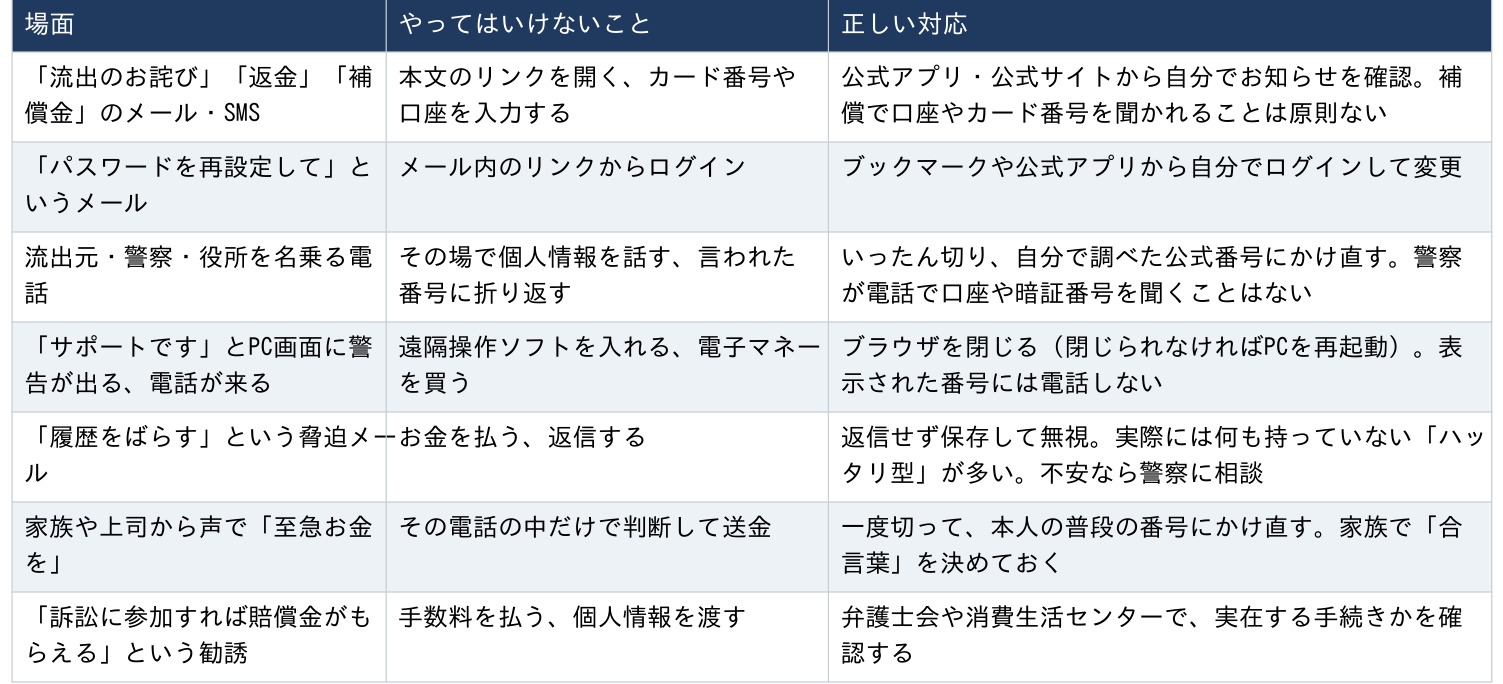
不審な連絡を受けた場合は、その連絡のなかだけで判断しないことが重要だ。「流出のお詫び」「返金」「補償金」のメールやSMSではリンクを開かず、公式サイトから確認する。「パスワードを再設定して」というメールも、メール内のリンクではなく公式アプリなどから自分でログインする。警察や役所を名乗る電話はいったん切り、自分で調べた公式番号にかけ直す。家族や上司の声で「至急お金を」と求められても、一度切って本人の普段の番号へ連絡する。
実際に不正ログインや乗っ取りが起きた場合は、パスワード変更、全端末からのログアウト、多要素認証の設定を行う。カードの不正利用はカード会社に連絡して利用停止・再発行を依頼し、銀行・証券の不正出金や不正取引は金融機関の緊急窓口へ連絡して取引停止を求め、その後警察に被害届を出す。本人確認書類が流出した場合は、信用情報機関の本人申告制度を利用する方法も挙げられている。
高齢者については、生年月日を含む流出データから特殊詐欺の標的として抽出される可能性があるため、家族単位で対策することが有効だとしている。固定電話を常に留守番電話にする、「お金・カード・暗証番号の話が出たら必ず家族に電話する」というルールを決める、AIによる声まね詐欺に備えて家族で合言葉を決める、といった方法が示されている。
中小企業は「巻き込まれる」「入口にされる」
前提で備える
企業向けには、自社が直接狙われることだけでなく、委託先やクラウドの被害に巻き込まれること、取引先への侵入の入口にされることを想定した対応が必要になる。
報告書がまず挙げるのは、外部に公開しているシステムの棚卸しと、即時パッチ、多要素認証の導入だ。Webサイト、アプリ用API、検証環境、VPN、管理画面などを洗い出し、サポートが切れた製品は停止する。管理者アカウントにはすべて多要素認証を設定する。公開中のURL、サブドメイン、APIを一覧化し、MFA未設定アカウントをなくすことを目標にする。
次に、委託先やクラウドの対策状況、情報漏えい時の報告義務、業務終了後のデータ削除について契約で確認する。クラウド障害に備え、別環境やオフラインのバックアップを保持する。NICTが推奨する8月以降のアクセス、API、認証ログなどを確認し、連番IDでの大量取得や不審なトークン発行がないかを点検する。被害が発覚した際の連絡先と判断者も事前に決めておく。
別の角度からは、そもそも保有するデータを減らすことも対策になる。使っていない顧客情報や退会者情報を削除し、「持っていないデータは漏れない」状態に近づける。顧客向けログインをパスキー対応にし、パスワードが漏れる価値そのものを下げる方法もある。攻撃者がAIを使ってアプリやAPIの弱点を探すのであれば、防御側も同じ観点からAIや外部診断サービスを利用して弱点を点検するという考え方も示している。
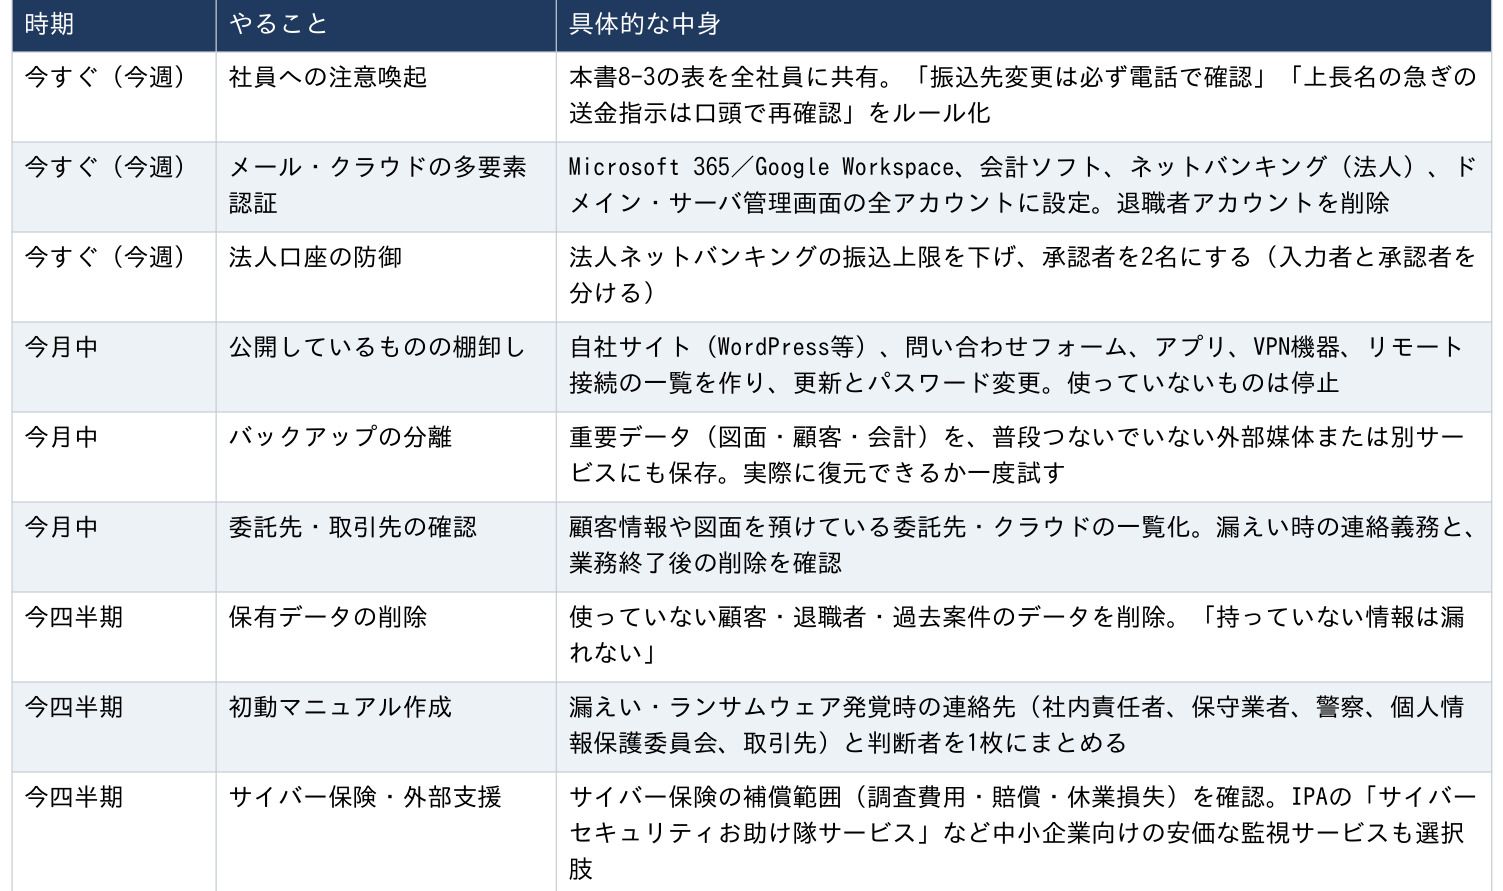
中小企業や個人事業主については、今週中に社員へ注意を呼びかけ、「振込先変更は必ず電話で確認する」「上長名義の急ぎの送金指示は口頭で再確認する」といったルールを決める。Microsoft 365、Google Workspace、会計ソフト、法人ネットバンキング、ドメイン、サーバー管理画面などには多要素認証を設定し、退職者アカウントを削除する。法人口座では振込上限を下げ、入力者と承認者を分ける。
今月中には、自社サイト、問い合わせフォーム、アプリ、VPN機器、リモート接続など公開しているものを一覧化し、更新とパスワード変更を実施する。重要データは、普段接続していない外部媒体や別サービスにもバックアップし、実際に復元できるか試す。委託先やクラウドも一覧化し、漏えい時の連絡義務と業務終了後のデータ削除を確認する。
今四半期には不要な顧客、退職者、過去案件のデータを削除し、漏えいやランサムウェア発生時の連絡先と判断者をまとめた初動マニュアルを作成する。サイバー保険の補償範囲を確認し、IPAの「サイバーセキュリティお助け隊サービス」などの外部支援を利用することも選択肢になる。技術情報や図面を扱う製造業、宇宙・防衛関連の取引がある企業は、国家系の攻撃者が取引先経由で侵入する際の入口にされる可能性にも注意が必要だとしている。
「すでに漏れている」
前提に防御を切り替える
この報告書は、最大のリスクを個々の情報流出そのものではなく、「業種を横断して流出したデータの組み合わせ」と「AIによる詐欺の自動化」の掛け算にあるとみている。一方で、多くの事案はメールアドレスを中心とする流出で、カード番号まで含まれていないため、個人への実害は限定的だという見方もあり得る。ただ、メールアドレスだけでもフィッシングの起点になり得るため、軽視はできないとしている。
対処の優先順位として、報告書は第1に多要素認証、第2にパスワードの使い回しをやめること、第3に振込上限や取引通知など「お金の出口」に制限と通知を設けること、第4に電話、メール、SNSで「一度切って、自分でかけ直す」習慣をつけること、第5にバックアップと不要データの削除を挙げる。
情報漏えいが相次ぐ状況では、「自分の情報は漏れていない」と考えることを前提にした防御には限界がある。漏れた情報そのものを回収することは難しい。重要なのは、漏れた情報が次の不正ログイン、送金、詐欺へつながるところで被害を止めることだ。そのためには、ログインの鍵、お金の出口、そして自分自身の判断を守るという考え方に切り替える必要がある。
(了)
【Hayate Kirishima】
関連記事